Votre entreprise de cybersécurité au Maroc.
Nous testons vos systèmes, les surveillons jour et nuit et vous mettons en conformité avec la loi 05-20 et la loi 09-08. Notre équipe est basée au Maroc, échange régulièrement avec la DGSSI, la CNDP et Bank Al-Maghrib, et travaille en français, en arabe ou en anglais, comme vous préférez.
Le cadre marocain se gère mieux depuis le Maroc.
Depuis la loi 05-20, la sécurité n'est plus une option pour les administrations, les établissements publics et les infrastructures d'importance vitale. C'est une obligation légale, et la DGSSI contrôle. En plus, toute entreprise qui traite des données personnelles répond à la CNDP au titre de la loi 09-08.
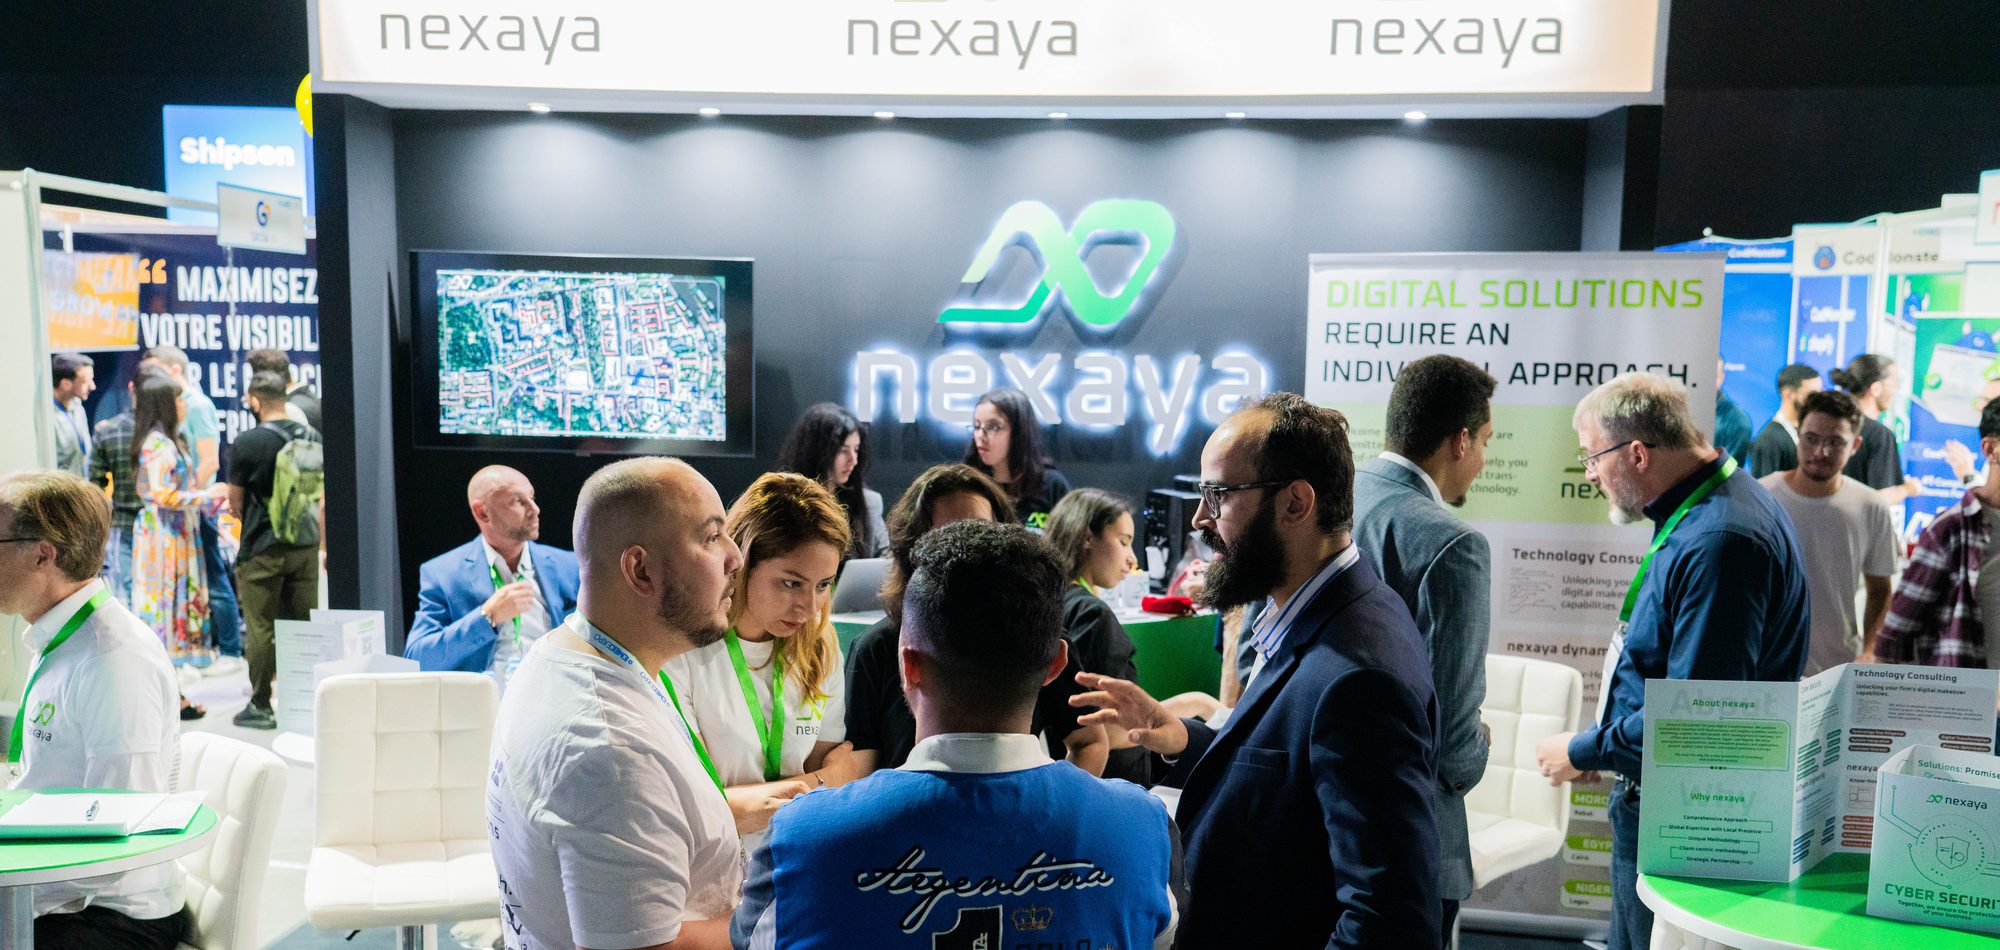
Une équipe au Maroc
Notre bureau marocain est à Nador, et nous travaillons dans tout le pays : Casablanca, Rabat, Tanger, Marrakech, Fès, Agadir, Oujda. L'essentiel se fait à distance, et nous venons sur site quand c'est utile.
Nous connaissons les régulateurs
DGSSI, DNSSI, CNDP, Bank Al-Maghrib, ACAPS. Nous préparons les dossiers que chacun demande vraiment, pour vous éviter de retravailler un rapport générique.
Votre langue
Rapports et politiques en français ou en anglais. Échanges en arabe ou en darija si c'est plus simple pour vos équipes.
Même fuseau horaire
Si quelque chose casse à 3 h du matin un jour férié, vous joignez quelqu'un qui peut agir, pas un support sur un autre continent.
Les textes marocains qui s'appliquent à vous.
La plupart de nos clients relèvent d'au moins deux de ces textes. Nous les traitons dans un seul programme, pour que vous ne réunissiez les preuves qu'une fois.
D'un audit ponctuel à la surveillance de vos systèmes 24h/24.
Cybersécurité
Nous passons l'essentiel de notre temps là où les règles sont les plus strictes.
Beaucoup de centres d'offshoring et de services partagés à Casablanca, Rabat et Tanger doivent satisfaire à la fois leurs clients européens (RGPD, ISO 27001, SOC 2) et la loi 09-08. Nous traitons les deux dans un seul programme.
Ce que les entreprises marocaines nous demandent le plus.
La loi 05-20 s'applique-t-elle à mon entreprise ?
Elle s'applique directement aux administrations, aux établissements publics, aux infrastructures d'importance vitale, ainsi qu'aux opérateurs et prestataires qui travaillent avec eux. Beaucoup d'entreprises privées sont concernées indirectement, parce qu'un client soumis à la loi reprend les mêmes exigences dans son contrat. Une courte revue de périmètre vous dira où vous en êtes.
Faut-il l'accord de la CNDP pour mettre nos données dans le cloud ?
En général, oui. Si des données personnelles sont stockées ou traitées hors du Maroc, ce qui est le cas avec la plupart des services cloud, la loi 09-08 exige en principe une autorisation préalable de la CNDP pour ce transfert. Nous cartographions où vont vos données, préparons la demande et mettons les garanties en place.
Combien coûte un test d'intrusion au Maroc ?
Tout dépend du périmètre. Un test externe prend en général 5 jours ouvrés. Un programme complet (externe, interne, web et cloud) en demande 15 à 25. Nous travaillons au forfait, donc vous connaissez le prix avant qu'on commence. Et si vous voulez d'abord nous tester, l'évaluation de votre surface d'attaque externe est gratuite.
Travaillez-vous uniquement à Nador ?
Non. Notre bureau marocain est à Nador, mais nos clients sont partout dans le pays, de Casablanca et Rabat à Tanger, Marrakech, Fès, Agadir et Oujda. L'essentiel du travail se fait à distance, et nous nous déplaçons quand il le faut.
Pouvez-vous nous aider à obtenir la certification ISO 27001 ?
Oui. Nous menons l'analyse d'écarts, construisons avec vous votre système de management de la sécurité de l'information et restons à vos côtés jusqu'à l'audit de certification. Au passage, nous alignons vos obligations DNSSI et loi 09-08 sur le même socle de contrôles. La plupart des entreprises sont prêtes pour l'audit en 4 à 6 mois.
Voyez ce qu'un attaquant peut voir.
Cinq jours, sans frais. Nous cartographions ce que vous exposez sur internet, vérifions vos contrôles au regard de la DNSSI, de la loi 09-08 et d'ISO 27001, et vous remettons la liste priorisée de ce qu'il faut corriger. Le rapport est à vous.
Le détail de l'évaluation gratuite de votre surface d'attaque →
Évaluation de sécurité gratuite, Maroc.
Demande reçue.
Un ingénieur de notre équipe au Maroc vous répondra sous un jour ouvré pour caler le NDA et une date de démarrage.